WorkBuddy 的积分体系是它最实际的成本来源——积分直接对应模型调用额度,每天签到能拿满奖励,连续打卡还有额外激励。但”每天记得去点一下”这件事,恰恰是最容易断的。
这篇文章不讲”薅羊毛”,而是把它当成一个自动化工程问题来拆解:签到请求的本质是什么、登录态存在哪里、有哪些可复用的实现路径、每条路的稳定性与合规边界在哪里。读完之后,你可以按自己的环境和风险偏好,选一条最合适的方案。
一、先搞清楚:签到到底做了什么
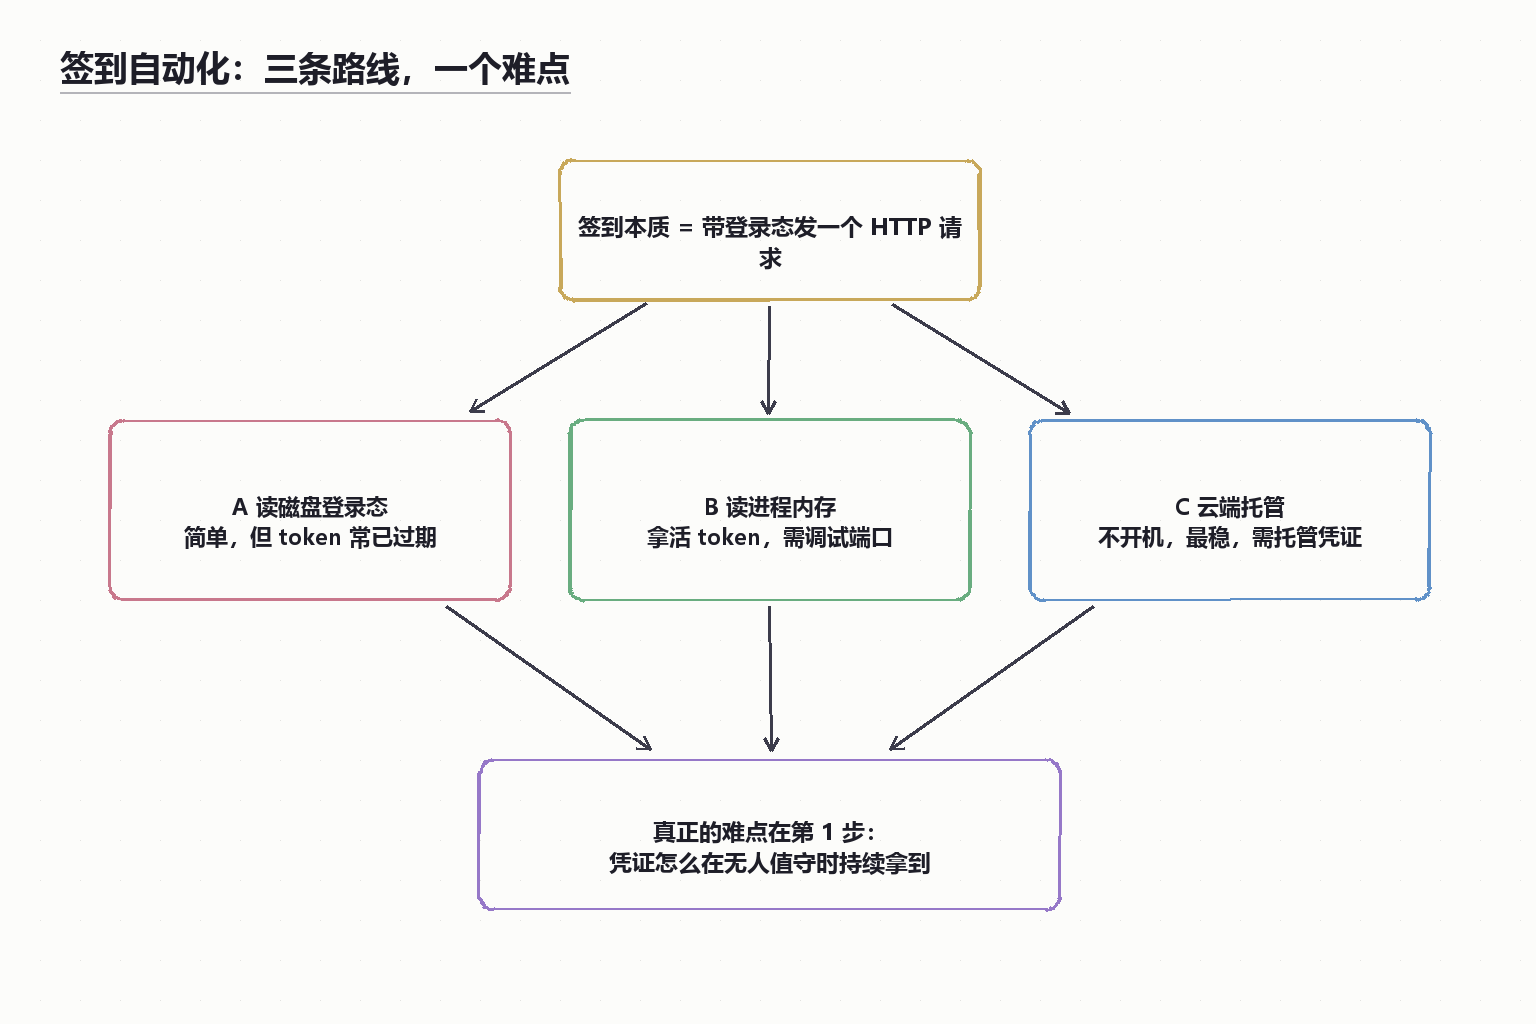
不管用哪种自动化方式,签到的本质都一样:带着本机登录态向服务端发一个 HTTP 请求。
拆开看只有三件事:
- 拿到一个有效的身份凭证(token / 登录态)。这是全流程真正的难点。
- 调用签到接口,并携带这个凭证。
- 如实回报结果:签到成功、获得积分、连续天数,失败时说明原因。
绝大多数自动化方案失败,都不是失败在第 2、3 步,而是失败在第 1 步——token 到底存在哪、怎么在无人值守时持续拿到活的 token。
二、登录态存在哪里:三条路线对比
| 路线 | 原理 | 优点 | 致命问题 |
|---|---|---|---|
| A. 读磁盘登录态文件 | 读取客户端落盘的登录态文件(如加密 Cookie / token 缓存) | 实现简单,无需开客户端 | 磁盘上的 token 常常已过期;客户端升级后加密/位置会变 |
| B. 读进程内存 | 从运行中的客户端进程内存里取实时 token | 拿到的是”活的”凭证 | 需要调试端口,macOS / Linux 环境受限,跨平台性差 |
| C. 云端托管请求 | 把凭证放到云端脚本,定时发请求 | 完全不开机,最稳 | 需要把凭证交给第三方平台,有安全与合规风险 |
为什么”读写磁盘的 token”经常是死路
一个很典型的真实排查过程:脚本读到本机登录态文件里的 token,直接拿去请求,结果服务端返回 HTTP 401。第一反应是”脚本有 bug”,但顺着查下去会发现:
- 那个落盘的 token 其实早就过期了(比如有效期到上月底,而现在是本月初);
- 退出重登、彻底重启客户端后重查,落盘的值依然不是最新;
- 全量枚举本地存储键、反编译客户端代码后,会看到那个 key 在代码里几乎没有任何引用——真正有效的 accessToken 只活在运行中的进程内存里,登录时写入、随进程存活。
结论很清楚:纯读磁盘 token = 死路;token 的真相只在进程内存里。所以只要能做到”向运行中的进程要 token”,零值守才真正成立。
三、路线 B 实战:用调试端口取内存态 token
想在无人值守下从进程里拿 token,最工程化的做法是给客户端开启远程调试端口(CDP),再用脚本连上去注入 JS 抓取实时 token。
大致链路:
- 用带调试参数的启动器打开客户端(例如加
--remote-debugging-port=9222 --remote-allow-origins=*); - 脚本用 websocket 连上
127.0.0.1:9222,枚举页面 target; - 在页面 JS 上下文里扫描
window / store / localStorage,抓出实时 token; - 带着 token 打签到接口,输出积分与连续天数。
关键设计点:
- 优雅降级:端口没开时返回明确的失败原因(如
debug_port_unavailable),而不是崩溃。 - 幂等处理:当天已签到时跳过,不重复请求。
- 如实汇报:成功/失败/活动结束/登录失效,分别给出明确状态,不谎报。
这条路的前提是”你的环境允许开启调试端口”。Windows 桌面端可行;macOS / Linux 在客户端开启登录态加密后,直接读进程内存会变困难,这也是为什么很多跨平台工具要把授权做成”多通道”。
四、路线 C 实战:把签到搬到云端
如果目标就是”电脑关着也要签到”,那么把请求托管到云端脚本是最直接的答案。国内可用的轻量方案是金山文档 AirScript(kdocs.cn 的在线脚本),一次配置、长期自动跑。
思路四步:
- 取凭证:在客户端里新建任务,让它读取登录态文件里的 refreshToken(Windows 路径通常是客户端数据目录下的
auth文件); - 存凭证:登录金山文档,新建空白表格,把 token 粘进某个单元格(表格自动保存,作为云端可读的配置源);
- 部署脚本:在表格里用「效率 → 高级开发 → AirScript」新建脚本,粘贴签到 JS;再「添加网络 API 服务授权」允许联网;注意要选”文档共享脚本”,否则定时任务里选不到它;
- 设定时:给脚本配置每天定时执行,调试跑一次确认输出正常。
这条路的优势是完全脱离本机:关机、出差、休假都不影响。代价是把 refreshToken 交给了第三方平台保存。
⚠️ 安全与合规提醒:无论哪条路,凭证都等于你的账号权限。云端方案务必使用仅限该功能的最小权限凭证,并定期轮换;自动化签到是否符合平台规则,请以官方最新条款为准,本文只讨论技术可行性。
五、花积分:把额度用在刀刃上
签到的目的是”赚”,但真正省钱靠的是”花得聪明”。WorkBuddy 里不同模型的积分消耗差异极大——同一类任务,选对模型能省下上百倍积分。
几个通用原则:
- 简单任务用免费模型:文案润色、排版调整、基础数据提取这类,完全没必要动用高成本模型。
- 重任务挑免费时段:部分模型有限免窗口(例如夜间时段不消耗积分),把耗时久的深度复盘、多文档交叉比对、批量初稿生成放到免费时段跑。
- 长文本专用模型:处理几十页 PDF、批量写报告、复杂表格分析时,选长文本能力强的模型,一次做对比反复重试更省。
- 先估成本再开跑:动手前先用一句话让 AI 评估任务大概消耗,避免”跑一半发现额度不够”。
六、一张决策清单
| 你的情况 | 推荐路线 |
|---|---|
| 桌面端常开,追求零手动 | 路线 B(调试端口 + 脚本) |
| 经常关机 / 出差 | 路线 C(云端托管) |
| 不想碰任何脚本 | 直接用官方的积分/签到助手技能 + 定时任务 |
| 在意安全合规 | 只用官方能力,或最小权限 + 定期轮换凭证 |
结语
“每天记得签到”这件小事,往深了做,其实是一个完整的自动化工程练习:凭证获取、接口调用、状态回报、异常降级,每一环都值得认真设计。把这套方法迁移到其他需要定时触发的 AI 工作流上,价值远不止签到本身。
如果你也在做类似的自动化,欢迎通过 联系我们 交流你的实现思路。