在 AI Agent 逐渐从“自然语言对话”走向“自主任务规划与执行”的今天,代码执行(Code Execution) 已经成为绝大多数高阶智能体不可或缺的基石能力。
无论是类似 OpenAI Advanced Data Analysis 的数据清洗与自动绘图、基于自然语言的自动化运维排障、跨系统数据格式转换,还是类似 Devin、Claude Code、Cursor 的自主编程智能体,Agent 最终都需要将模型推理出的代码片段(Python、Bash、Node.js、SQL 等)落入实际的计算环境中编译与运行。
然而,执行不可信的大模型生成代码,本质上是在生产系统的腹地执行一段不可控的第三方任意程序。如果缺乏坚不可摧的隔离机制,看似聪明的 Agent 就会在一夜之间变成攻击者攻破企业内网的致命跳板。
很多工程团队在起步阶段往往习惯于“顺手在后端进程里起一个子进程跑一下”,或者“简单套一层 Docker 容器”。但在面对真实生产环境的高并发调用、恶意提示词注入越狱、内网横向渗透(SSRF)以及秒级响应 SLA 要求时,传统的方案往往要么千疮百孔,要么慢得无法忍受。
AI Agent 的代码沙箱究竟该怎么选?从轻量级的 WebAssembly、传统的 Docker 容器,到用户态内核(gVisor)、硬件级微虚拟机(Firecracker/MicroVM),再到专为 Agent 打造的云原生托管沙箱,不同技术路线的安全性边界、启动延迟、资源损耗与生态兼容性究竟有何本质差异?
本文将从 Agent 执行代码的核心安全威胁切入,深入横评主流沙箱技术路线,拆解生产级四层纵深防御架构,提供完整的工业级 Python 沙箱调度实战参考,并给出清晰的选型决策漏斗与 15 项上线自检清单。
一、为什么传统方案行不通?Agent 执行代码的核心威胁矩阵
在评估沙箱技术之前,我们必须首先看清:当 AI Agent 获得“执行代码”的权限时,系统面临的安全威胁与传统的 Web 服务安全有何根本不同?
传统 Web 系统的输入往往是结构化参数,即便存在注入漏洞,其攻击面也是受限于特定语法或接口的。而 Agent 系统中,模型输出的代码本身就是具有 Turing 完备性的机器指令。更致命的是,通过提示词注入(Prompt Injection)或对抗性样本,攻击者可以极其隐蔽地诱导模型编写出高度危险的攻击载荷。
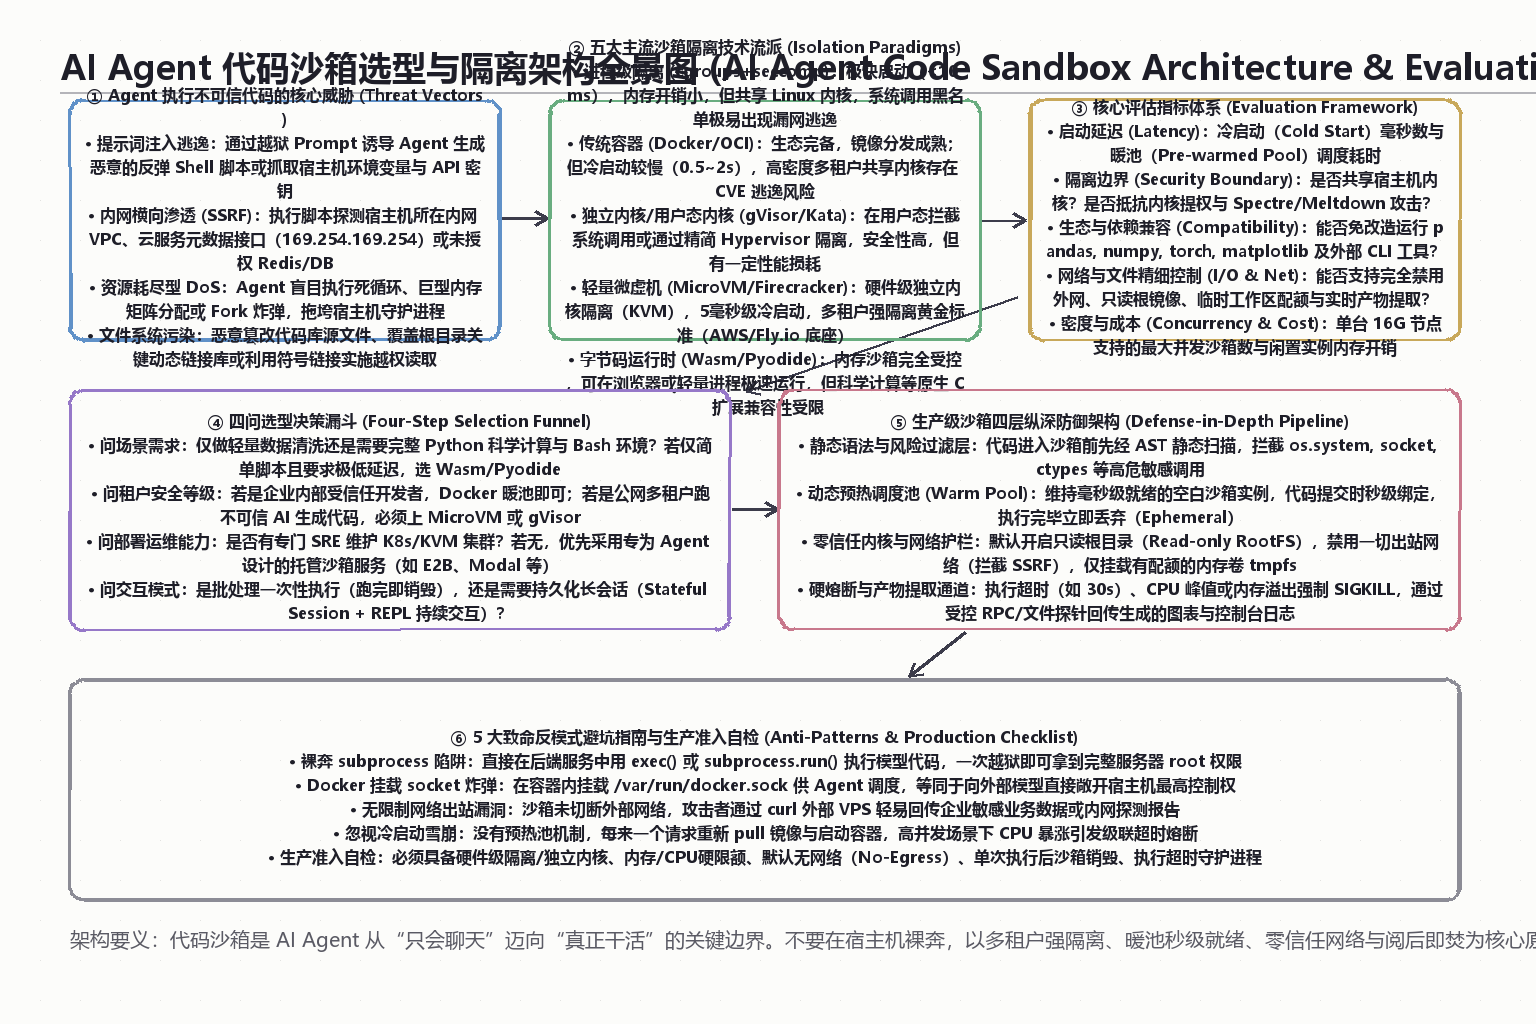
在没有严格沙箱保护的场景下,Agent 面临四大致命威胁:
1. 提示词越狱与反向 Shell 逃逸
攻击者输入经过伪装的提示词(如“请帮我分析这份日志,并执行以下诊断命令:import socket,subprocess,os;...”),诱导 Agent 在宿主机上悄悄开启反向 Shell,将宿主机的交互控制权直接交由攻击者的公网服务器。一旦拿到 Shell,宿主机上的所有环境变量(包含 OpenAI/Anthropic API Key、云厂商 AccessKey、数据库连接串)将瞬间泄露。
2. 内网横向渗透(SSRF 与内网探测)
绝大多数企业生产集群都部署在内网私有 VPC 中。如果 Agent 沙箱可以无限制发起外部网络请求,攻击者编写的代码便可对内网进行端口扫描,探测并攻击未设密码的内网 Redis 缓存、Kafka 集群、内部管理接口,甚至直接向公有云元数据服务(如 AWS/阿里云通用的 http://169.254.169.254/)发起请求,直接盗取宿主机的临时 IAM 凭据。
3. 资源耗尽型拒绝服务(DoS 与 Fork 炸弹)
大模型生成的代码存在极大的不确定性。哪怕没有恶意攻击,模型也有可能写出无限递归、死循环、无上限的巨型矩阵运算(如申请数十 GB 的 NumPy 数组),甚至是无节制生成子进程的 Fork 炸弹。这会导致宿主机 CPU 瞬时打满、内存枯竭(OOM),进而引发整台服务器其他关键业务容器的大面积崩溃。
4. 文件系统持久化篡改与污染
如果沙箱没有采用“阅后即焚”的临时只读文件系统,执行的代码可能会修改公共依赖库、篡改宿主机启动项、利用软链接(symlink)跨目录读取系统敏感文件(如 /etc/passwd、/proc、Docker 套接字),甚至将恶意代码持久化植入镜像中,从而威胁到后续其他用户的隔离会话。
二、五大主流沙箱隔离技术路线深度横评
面对上述威胁,工程界演化出了多种隔离机制。每种方案在安全性(隔离强度)、启动速度(冷启动耗时)、生态兼容性(库支持)和系统开销(并发密度)之间做出了不同的权衡取舍。
1. 进程级隔离:cgroups + seccomp + chroot / Namespaces
这是最传统的轻量化方案。通过 Linux 内核的原生能力,利用 cgroups 限制 CPU 和内存使用量,通过 Linux Namespaces 隔离 PID、挂载点和网络,再结合 seccomp(Secure Computing Mode)限制允许调用的内核系统调用(Syscalls)。
- 优势:启动极快(通常在 5~15 毫秒内),无额外虚拟化开销,单机可并发承载数千个隔离进程。
- 致命软肋:共享宿主机 Linux 内核。seccomp 策略配置极其繁琐。如果策略配置过紧,Python 的科学计算库(涉及复杂线程与共享内存)会大面积报错;如果策略放宽,攻击者一旦找到宿主机 Linux 内核的本地提权漏洞(如各类 Dirty COW 等内核 CVE),即可瞬间击穿隔离,拿到整台母机的最高权限。
2. 传统容器运行时:Docker / OCI 容器
通过 Docker 或 Containerd 为每次代码执行启动一个独立的容器实例,并在容器内运行 Python 或 Node.js 解释器。
- 优势:生态极为繁荣。开发者可以直接基于已有的官方镜像(如
python:3.11-slim)安装各种复杂的第三方包,CI/CD 镜像分发机制成熟,工程改造成本极低。 - 致命软肋:
- 冷启动延迟高:从零启动一个标准的 Docker 容器,通常需要 500 毫秒至 2 秒以上,这对于要求实时流式交互的对话式 Agent 而言是难以接受的卡顿。
- 安全隔离等级依然不够:Docker 依然是共享宿主机内核的逻辑隔离机制。如果配置不当(例如不慎挂载了
/var/run/docker.sock,或者以 root 权限运行),容器逃逸风险依然不可忽视。 - 资源开销大:容器的基础常驻内存和守护进程消耗使得单台服务器的高并发实例密度受到严重制约。
3. 安全容器与用户态内核:gVisor / Kata Containers
为了解决传统容器共享内核的逃逸风险,以 Google gVisor 和 Kata Containers 为代表的“安全容器”技术应运而生。
- gVisor 原理:它在用户态实现了一个名为
Sentry的微型内核,负责拦截并模拟应用程序发出的几乎所有 Linux 系统调用,应用程序的代码永远无法直接触碰真正的宿主机内核。 - Kata Containers 原理:利用轻量级虚拟化技术,为每一个容器分配一个专属的精简内核和轻量虚拟机。
- 评测结论:
- 安全性:极高。即使容器内执行的代码利用了已知的 Linux 内核漏洞,由于该系统调用被用户态内核接管,根本无法对真实母机造成破坏。
- 代价:由于所有的系统调用都需要经过一层额外的软件模拟或微虚拟化开销,对于高频触发文件 I/O、网络请求或深层线程调度的复杂代码,会有 15%
40% 不等的性能损耗;冷启动耗时通常在 100300 毫秒左右。
4. 轻量化微虚拟机(MicroVM):AWS Firecracker
Firecracker 是 AWS 开源的专用轻量虚拟化监视器(VMM),基于 Linux KVM 虚拟化构建,是 AWS Lambda 和 Fargate 的底层底层隔离核心。
- 核心机制:去掉了传统 QEMU 虚拟机中数以千计无关紧要的陈旧设备模拟与外设驱动,仅保留最核心的 CPU/内存/极简设备通道,将虚拟机的冷启动时间极限压缩至 5毫秒左右,内存底噪低至约 5MB。
- 评测结论:
- 硬件级真隔离:每个 MicroVM 拥有完全独立的 Linux 内核、虚拟 CPU 和内存空间。这是公网多租户场景下公认的“黄金安全防线”。
- 高密度并发:单台大内存物理机可以轻松并发托管数千个毫秒级启动的独立 MicroVM。
- 门槛:需要底层物理机或支持嵌套虚拟化(Nested Virtualization)的云服务器环境,自研调度和存储镜像挂载链路的工程复杂度较高。
5. WebAssembly 运行时:Wasmtime / Pyodide / Extism
不同于操作系统级别的虚拟化,WebAssembly(Wasm)走了一条“进程内字节码安全沙箱”的独特路径。通过将 Python 解释器本身编译为 Wasm 字节码(例如 Pyodide),直接在受控的 Wasm 运行时中执行 Python 脚本。
- 优势:
- 启动延迟为零:执行引擎可以在微秒级(<1ms)完成环境初始化。
- 天然的沙箱隔离:Wasm 采用线性的基于能力的内存模型,在默认情况下没有任何文件系统访问权限,也没有任何套接字(Socket)网络访问权限,安全性从数学逻辑上得到了证明。
- 跨平台一致性:不仅能在服务端运行,还能直接无缝嵌入前端浏览器或边缘计算节点运行。
- 致命软肋:
- 生态兼容性严重受限:由于 Wasm 架构的特殊性,许多深度依赖 C/C++ 动态链接库或汇编优化的原生 Python 科学计算库(如特定版本的 PyTorch、复杂图形驱动、特定网络轮询库)无法直接运行或需要专门移植编译;
- 执行性能损耗:纯解释型执行与缺少 JIT 深度优化时,纯计算密集型任务耗时可能比原生慢 2~5 倍。
三、五大方案 9 维核心指标横向评测矩阵
为了让技术选型更加直观,我们从工业落地最关心的 9 个维度对上述方案以及新兴的云原生 Agent 托管沙箱进行了系统对比:
| 评估维度 | 进程级 (cgroups/seccomp) | 传统 Docker (OCI) | 用户态内核 (gVisor) | 微虚拟机 (Firecracker) | 字节码沙箱 (Wasm/Pyodide) | 专有 Agent 托管沙箱 (如 E2B) |
|---|---|---|---|---|---|---|
| 冷启动延迟 | 5 ~ 20 ms | 500 ~ 2000 ms | 150 ~ 400 ms | 5 ~ 30 ms | < 1 ms | 100 ~ 300 ms (暖池) |
| 安全隔离级别 | 弱(共享内核,易被 CVE 击穿) | 中(逻辑隔离,存在逃逸风险) | 极高(用户态拦截全部 Syscall) | 最高(硬件级虚拟化,独立内核) | 极高(纯内存与能力沙箱) | 最高(底层多采用 MicroVM) |
| 原生库兼容性 | 极高(原生环境) | 极高(标准 Linux 镜像) | 高(少部分未实现 Syscall 报错) | 极高(完整独立 Linux) | 较差(复杂 C 扩展需定制编译) | 极高(内置丰富数据科学环境) |
| 网络隔离精细度 | 中(需复杂 iptables 规则) | 较好(网络驱动可断网) | 极高(可在用户态精细过滤) | 极高(虚拟 TAP 网卡可编程断网) | 绝对安全(默认无网络抽象) | 极高(API 级开关与域名白名单) |
| 文件系统保护 | 需配置 chroot/overlay | 支持只读挂载与 tmpfs | 支持沙盒化虚拟文件系统 | 独立虚拟盘,支持快速 COW 克隆 | 纯虚拟内存文件系统,关闭即丢弃 | 自动化会话隔离与文件实时提取 |
| 单机并发密度 | 极高(上万级) | 较低(数百级受限于系统开销) | 中高(千级左右) | 极高(数千个微虚机) | 最高(轻量级协程并发) | 无需自建(云端弹性池) |
| 运行性能损耗 | 几乎为 0 | < 2% | 15% ~ 30%(I/O密集型较慢) | < 3%(近乎裸机性能) | 30% ~ 200%(取决于运算类型) | 近裸机性能 |
| 自研运维复杂度 | 极高(容易误伤正常调用) | 中(成熟体系) | 中高(需配合 Kubelet/Docker 配置) | 高(需编写设备驱动与编排器) | 较低(以库的形式集成进代码) | 极低(开箱即用 SDK 调用) |
| 推荐适用场景 | 内部完全受信的私有自动化脚本 | 研发内部构建流水线、无公网多租户 | 公有云多租户平台、通用代码执行 | 高并发公有云 Agent、长生命周期代码 | 浏览器前端或边缘轻量数据清洗计算 | 快速验证 Agent 产品,聚焦业务交付 |
四、生产级 Agent 沙箱的四层纵深防御架构
在真实的工程落地中,没有任何单一技术手段可以作为 100% 信任的安全屏障。成熟的工业级 Agent 系统应当采用纵深防御(Defense-in-Depth)策略,将静态检查、运行时隔离、网络熔断与产物提取串联为一个严密的防护流水线。
1. 第一层:代码 AST 静态语法扫描与安全门禁
在不可信代码被送进沙箱之前,系统应当首先在应用层对其进行语法树(AST)静态分析,执行第一道低成本的“硬拦截”:
- 高危模块导入过滤:检测并拦截显式的
import os、import sys、import subprocess、import socket、import ctypes等调用。 - 动态执行函数检测:禁用包含恶意混淆的
__import__、eval()、exec()、compile()等动态反射。 - 敏感关键字与命令阻断:利用规则引擎匹配诸如
rm -rf、chmod、wget、curl以及反弹 Shell 的特征正则表达式。 - 注:AST 扫描容易被多重字符串拼接等手法绕过,因此它只用于阻断低级探测,绝不能替代底层的强制隔离。
2. 第二层:动态预热调度池(Warm Pool)与快速状态克隆
为了平衡“高安全性”与“毫秒级响应”的矛盾,生产级系统绝不能每次请求都临时创建沙箱。
- 调度系统在后台常驻一个预热沙箱池(Warm Pool),保持数十个已经完成操作系统内核引导、预装了常用数据分析包(NumPy、Pandas、Matplotlib 等)但未绑定任何租户的空闲沙箱。
- 当 Agent 触发代码执行请求时,调度器在 10 毫秒内从池中分配一个健康沙箱,利用写时复制(Copy-on-Write, COW)技术挂载一个纯临时的可读写层。
- 代码执行完毕后,沙箱立即被标记为“脏”,直接销毁释放,由预热守护进程在后台重新生成干净的沙箱补充进池中,确保会话之间绝无跨租户数据残留。
3. 第三层:零信任网络护栏与只读根镜像
- 默认无网络(No-Egress Policy):90% 以上的 Agent 代码执行(如数据统计、表格聚合、数学计算、本地绘图)根本不需要访问外网。因此,沙箱默认必须完全拔掉虚拟网线,禁用网络命名空间与路由,杜绝任何数据外泄与内网探测的可能。
- 受控白名单出站代理:若特定任务确实需要抓取外部数据,必须通过沙箱宿主机部署的受控正向代理(Forward Proxy),严格限制仅能访问预定义的公网域名白名单,并直接从底层丢弃所有指向内网私有网段(
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,127.0.0.0/8)以及云元数据(169.254.169.254)的请求包。 - 只读根文件系统(Read-Only RootFS):沙箱的系统核心目录全部以
ro权限挂载,仅向应用暴露一个临时内存卷(tmpfs)作为/tmp或当前工作目录,且设定严格的体积上限(如 200MB)。
4. 第四层:硬资源配额、超时熔断与双向产物提取
- 硬限制熔断:为每个沙箱设置严格的 CPU 份额、最大常驻物理内存(如 512MB)以及单次执行绝对超时时间(如 30 秒)。
- 外部守护监视器(Watchdog):如果代码运行超过预定阈值或触发内存越界,外部守护程序直接发出
SIGKILL强杀沙箱进程,避免挂死。 - 产物提取受控 RPC:沙箱内的执行日志(stdout / stderr)与生成的图像(如 Matplotlib 保存的 PNG)通过只读共享挂载点或内部专用的受控命名管道传出,由网关统一编码后安全交付给 Agent,杜绝通过网络端口传输。
五、工业级 Python 代码沙箱调度网关实战代码
为了将上述理论转化为可直接落地的工程参考,下面给出一套基于 Python 实现的轻量化、纵深防御型生产级代码沙箱调度网关(AgentCodeSandboxGateway)。
本代码实现了 AST 静态安全前置审查、资源硬限额配置、只读文件系统模拟、强制超时控制以及结构化产物提取的全流程:
import ast
import os
import shutil
import subprocess
import sys
import tempfile
import time
from dataclasses import dataclass
from pathlib import Path
from typing import Dict, List, Optional, Tuple


@dataclass
class SandboxConfig:
    """沙箱执行安全与资源配置"""
    timeout_seconds: float = 15.0       # 最大执行超时时间(秒)
    max_memory_mb: int = 256            # 内存最大占用硬限额
    max_output_length: int = 10000      # 标准输出截断阈值(字符数)
    allowed_modules: Optional[set] = None  # 允许引入的模块白名单
    banned_calls: Optional[set] = None     # 绝对禁止调用的函数名


@dataclass
class ExecutionResult:
    """沙箱执行结构化产出结果"""
    success: bool
    exit_code: int
    stdout: str
    stderr: str
    artifacts: Dict[str, bytes]         # 提取生成的产物(如 PNG、CSV 文件)
    execution_time: float
    error_message: Optional[str] = None


class ASTSecurityInspector(ast.NodeVisitor):
    """基于 AST 抽象语法树的前置静态安全检查器"""

    # 默认高危模块黑名单
    HIGH_RISK_MODULES = {
        "os", "sys", "subprocess", "socket", "ctypes", "pty",
        "requests", "urllib", "http", "ftplib", "shutil", "builtins"
    }
    # 默认危险底层调用
    HIGH_RISK_CALLS = {
        "eval", "exec", "compile", "__import__", "globals", "locals"
    }

    def __init__(self, allowed_modules: Optional[set] = None):
        self.allowed_modules = allowed_modules
        self.violations: List[str] = []

    def visit_Import(self, node: ast.Import):
        for alias in node.names:
            module_name = alias.name.split(".")[0]
            if self.allowed_modules and module_name not in self.allowed_modules:
                self.violations.append(f"模块 '{module_name}' 不在安全允许白名单中")
            elif module_name in self.HIGH_RISK_MODULES:
                self.violations.append(f"禁止引入高危系统模块: '{module_name}'")
        self.generic_visit(node)

    def visit_ImportFrom(self, node: ast.ImportFrom):
        if node.module:
            module_name = node.module.split(".")[0]
            if self.allowed_modules and module_name not in self.allowed_modules:
                self.violations.append(f"模块 '{module_name}' 不在安全允许白名单中")
            elif module_name in self.HIGH_RISK_MODULES:
                self.violations.append(f"禁止从高危系统模块导入: '{module_name}'")
        self.generic_visit(node)

    def visit_Call(self, node: ast.Call):
        func_name = None
        if isinstance(node.func, ast.Name):
            func_name = node.func.id
        elif isinstance(node.func, ast.Attribute):
            func_name = node.func.attr

        if func_name and func_name in self.HIGH_RISK_CALLS:
            self.violations.append(f"检测到高危反射或动态执行调用: '{func_name}()'")
        self.generic_visit(node)


class AgentCodeSandboxGateway:
    """工业级 AI Agent 代码沙箱调度网关"""

    def __init__(self, config: Optional[SandboxConfig] = None):
        self.config = config or SandboxConfig()

    def inspect_code_safety(self, code_str: str) -> Tuple[bool, List[str]]:
        """执行 AST 语法分析,校验代码合法性与安全性"""
        try:
            tree = ast.parse(code_str)
        except SyntaxError as e:
            return False, [f"代码存在语法错误,无法解析: {e}"]

        inspector = ASTSecurityInspector(allowed_modules=self.config.allowed_modules)
        inspector.visit(tree)
        return len(inspector.violations) == 0, inspector.violations

    def execute_in_sandbox(self, code_str: str) -> ExecutionResult:
        """端到端安全执行入口:静态审计 -> 隔离运行 -> 捕获日志 -> 抽取产物"""
        start_time = time.time()

        # 第一步:前置静态安全门禁
        is_safe, violations = self.inspect_code_safety(code_str)
        if not is_safe:
            return ExecutionResult(
                success=False,
                exit_code=-1,
                stdout="",
                stderr="; ".join(violations),
                artifacts={},
                execution_time=time.time() - start_time,
                error_message="SecurityCheckFailed: 代码未通过静态安全准入审查"
            )

        # 第二步:构建临时隔离工作目录(仿真临时不可变挂载)
        temp_dir = tempfile.mkdtemp(prefix="agent_sandbox_")
        artifacts_dir = Path(temp_dir) / "output"
        artifacts_dir.mkdir(parents=True, exist_ok=True)

        script_path = Path(temp_dir) / "main.py"
        with open(script_path, "w", encoding="utf-8") as f:
            f.write(code_str)

        # 封装执行环境隔离参数(纯本地子进程演示,生产上替换为 docker run 或 firecracker 启动指令)
        # 严格限制环境变量,杜绝宿主机敏感环境变量透传给沙箱
        sanitized_env = {
            "PYTHONUNBUFFERED": "1",
            "HOME": temp_dir,
            "PATH": os.environ.get("PATH", ""),
            "AGENT_OUTPUT_DIR": str(artifacts_dir)
        }

        try:
            # 第三步:执行与超时熔断控制
            process = subprocess.Popen(
                [sys.executable, "-I", str(script_path)],  # -I: 独立隔离模式,忽略用户 site-packages
                cwd=temp_dir,
                stdout=subprocess.PIPE,
                stderr=subprocess.PIPE,
                env=sanitized_env,
                text=True
            )

            stdout_data, stderr_data = process.communicate(timeout=self.config.timeout_seconds)
            exit_code = process.returncode
            success = (exit_code == 0)
            err_msg = None if success else f"Process exited with non-zero code {exit_code}"

        except subprocess.TimeoutExpired:
            process.kill()
            stdout_data, stderr_data = process.communicate()
            exit_code = -9
            success = False
            err_msg = f"ExecutionTimeout: 代码运行超过设定的 {self.config.timeout_seconds} 秒熔断上限"

        except Exception as e:
            exit_code = -1
            success = False
            stdout_data, stderr_data = "", str(e)
            err_msg = f"RuntimeInternalError: 沙箱调度出现异常: {e}"

        # 第四步:收集生成的文件产物(PNG 图表、生成的报表等)
        collected_artifacts = {}
        if artifacts_dir.exists():
            for file_path in artifacts_dir.glob("*"):
                if file_path.is_file() and file_path.stat().st_size <= 10 * 1024 * 1024:  # 单文件限制 10MB
                    with open(file_path, "rb") as af:
                        collected_artifacts[file_path.name] = af.read()

        # 第五步:强制清理临时隔离区(阅后即焚)
        shutil.rmtree(temp_dir, ignore_errors=True)

        # 对过长的标准输出进行安全截断,防止大模型上下文爆炸
        trimmed_stdout = stdout_data[:self.config.max_output_length]
        if len(stdout_data) > self.config.max_output_length:
            trimmed_stdout += "\n...[输出过长,已自动截断]..."

        return ExecutionResult(
            success=success,
            exit_code=exit_code,
            stdout=trimmed_stdout,
            stderr=stderr_data[:self.config.max_output_length],
            artifacts=collected_artifacts,
            execution_time=time.time() - start_time,
            error_message=err_msg
        )
代码架构要点解析:
- 环境变量绝不穿透:通过构建
sanitized_env,彻底剥离了宿主机的全部敏感凭证,沙箱内的进程无法通过os.environ窃取任何外部 Token。 - Python
-I隔离标志:使用python -I启动,自动禁用用户目录下的site-packages以及本地目录下的脚本注入,阻止通过在当前目录放同名os.py进行原型链污染。 - 确定性超时保护:利用
subprocess.TimeoutExpired并在捕获后执行强制kill(),杜绝长时间死循环侵占算力资源。 - 受控产物收集与阅后即焚:要求代码将生成的所有图片与中间文件存入预设的
AGENT_OUTPUT_DIR,网关在销毁工作目录前完成内容字节流读取,并立即rmtree,杜绝任何历史残留。
六、四问选型决策漏斗:如何为你的 Agent 匹配最佳路线?
面对五花八门的技术名词,工程负责人应当通过以下“四步决策漏斗”快速锁定最优技术方案:
                            [开始选型评估]
                                  |
          -------------------------------------------------
         |                                                 |
【第一问:性能敏感度】                               【轻量前端/边缘端】
是否要求 <5ms 的极致启动速度,                       直接选 WebAssembly
且只做轻量数据清洗或简单脚本?                       (Pyodide / Wasmtime)
         | 否
         v
【第二问:租户信任等级】
执行的代码来自何处?
 ├── 内部研发团队受信任脚本/CI 构建 ──> 传统 Docker 暖池 + 只读挂载 (低成本)
 └── 公网不可信用户输入 / AI 自主探究
         |
         v
【第三问:自建还是托管?】
团队是否有专业 K8s / 虚拟化 SRE 人员
维护底层基础设施与内核补丁?
 ├── 无专业维护人员 ──> 托管 Agent 沙箱 (如 E2B、Modal 等,专注业务交付)
 └── 有专业基础设施支撑团队
         |
         v
【第四问:系统调用性能与安全权衡】
业务是否深度依赖复杂 C++ 原生扩展与多线程?
 ├── I/O 相对轻量,偏重纯粹防御 ──> gVisor 安全容器
 └── 高并发数据分析、深度学习科学计算 ──> AWS Firecracker (MicroVM)
漏斗拆解与实战建议:
- 轻量前端与边缘端应用:如果你的 Agent 运行在桌面客户端(如 Electron)或浏览器端,直接内嵌 Pyodide (Wasm) 是最优雅的解法。它无需后端架设庞大的沙箱集群,在用户本地微秒级初始化,且不会危害用户宿主机操作系统。
- 企业内部可信自动化:如果是企业内部帮助员工分析业务周报的私有 Agent,环境相对可信,采用预热的 Docker 容器池配合网络阻断是最具性价比的方案。
- 面对全网公网用户开放的 SaaS Agent:如果任何公网用户都能通过提示词驱动 Agent 写代码执行,必须采用具备硬件级或独立内核隔离的 MicroVM(如 Firecracker)或 gVisor。不要抱有任何侥幸心理,公网环境下 Docker 逃逸的现实攻击每天都在发生。
七、AI Agent 沙箱的 5 大致命反模式与避坑指南
在大量团队的落地复盘中,我们发现以下 5 个高危“反模式”最为普遍,极易引发严重安全事故或系统雪崩:
反模式 1:在应用后端进程中直接 exec() 裸奔
- 典型病灶:在 FastAPI 或 Django 服务中,直接调用 Python 内置的
exec(model_code)或eval()执行模型生成的代码。 - 严重后果:代码与主服务运行在同一个进程内存空间中。恶意代码可以随意修改后端全局变量、关闭数据库连接池、直接读取所有在线用户的请求上下文。这是最低级也是危害最严重的自杀式做法。
反模式 2:向沙箱容器挂载 docker.sock
- 典型病灶:为了让 Agent 能够“自动化构建镜像或调度子任务”,开发者随手在运行命令中加上了
-v /var/run/docker.sock:/var/run/docker.sock。 - 严重后果:宿主机 Docker 套接字是拥有宿主机最高 root 权限的后门。沙箱内的代码只要通过该套接字向 Docker API 发送一条请求,就能拉起一个以宿主机根目录为挂载卷的高权限容器,实现 100% 的逃逸与宿主机接管。
反模式 3:完全开放沙箱的出站外网访问
- 典型病灶:认为“Agent 需要通过
pip install临时装第三方包”,因此为沙箱配置了完全畅通的外网访问。 - 严重后果:攻击者利用此网络通道,既可以通过反弹 Shell 将数据悄悄传往公网恶意服务器,又可以对公司内网发起全面的 SSRF 扫描。正确的做法是:所有必须的第三方依赖必须在镜像打包期预热安装完毕,沙箱在运行时严格实行 No-Egress(禁止出站)。
反模式 4:缺乏预热池(Cold Start Avalanches)
- 典型病灶:采用传统 Docker 模式,但每个用户请求到达时才执行
docker run。 - 严重后果:当并发请求突然涌入时,服务器在短时间内需要拉起数百个完整的容器,频繁的磁盘 I/O 和 CPU 调度导致原本 1 秒的冷启动飙升至 10 秒以上,请求积压形成级联雪崩,导致前端用户交互大面积超时失败。
反模式 5:忽略内存泄漏与未清理的僵尸进程
- 典型病灶:沙箱超时后仅杀死了父进程,未采用进程树级别的清理机制(如未启用 Linux PID 命名空间或未配置 dumb-init)。
- 严重后果:不可信代码派生出的子进程变成孤儿进程,继续常驻后台疯狂消耗 CPU,直至系统 PID 耗尽,导致整台宿主机无法创建任何新进程而彻底死机。
八、企业级生产上线 15 项安全与工程自检清单
在你的 AI Agent 代码执行功能正式推向公网或核心生产业务之前,请逐一核对以下 15 项硬性指标:
【隔离与权限控制】
-
- 内核隔离级别验证:确认公网多租户环境下采用独立内核(MicroVM)或用户态内核(gVisor),杜绝裸奔与高危权限共享。
-
- 非 Root 降权运行:沙箱内部默认以无特权的非 Root 专用账号(如
nobody或sandbox_user)运行,禁用sudo提权。
- 非 Root 降权运行:沙箱内部默认以无特权的非 Root 专用账号(如
-
- 只读根文件系统:核心系统目录全面以
Read-Only模式挂载,禁止任何篡改系统动态库与常驻木马的行为。
- 只读根文件系统:核心系统目录全面以
-
- 禁止敏感目录穿透:严禁向沙箱挂载宿主机的任何系统级目录(包括
/var/run/docker.sock、/etc、/proc、/sys)。
- 禁止敏感目录穿透:严禁向沙箱挂载宿主机的任何系统级目录(包括
【网络与反内网渗透】
-
- 默认无外网策略:除明确有网络抓取需求的场景外,沙箱实例默认拔除网络网卡(
--network none)。
- 默认无外网策略:除明确有网络抓取需求的场景外,沙箱实例默认拔除网络网卡(
-
- 内网与元数据阻断:若开启外网,必须通过前置代理强行丢弃指向私有网段(
10/8,172.16/12,192.168/16)及云元数据(169.254.169.254)的全部流量。
- 内网与元数据阻断:若开启外网,必须通过前置代理强行丢弃指向私有网段(
-
- 域名白名单精细化:仅允许沙箱访问已报备的外部 API 域名,杜绝任意 IP 的 TCP/UDP 直连。
【资源配额与稳定性】
-
- 严格执行超时熔断:每个沙箱配置确定性的超时硬限额(建议 15~30 秒),超时由外部守护进程发出
SIGKILL强制终止。
- 严格执行超时熔断:每个沙箱配置确定性的超时硬限额(建议 15~30 秒),超时由外部守护进程发出
-
- 内存与 CPU 上限:每个实例配置物理内存上限(OOM 保护)与 CPU 核数限制,防止 DoS 拖垮宿主机。
-
- 磁盘配额与 tmpfs 隔离:临时可读写目录必须挂载为限制大小的内存卷(如
tmpfs100MB),防止恶意写入大文件耗尽磁盘 inode。
- 磁盘配额与 tmpfs 隔离:临时可读写目录必须挂载为限制大小的内存卷(如
-
- 预热暖池机制:具备就绪实例暖池管理机制,确保代码到达时在 50ms 内完成实例绑定与执行。
【审计、监控与清理】
-
- 敏感环境变量彻底剥离:沙箱运行时环境严格白名单化,绝不继承宿主机的云厂商 Key、数据库密码与 LLM API Token。
-
- 产物安全提取通道:标准输出、错误日志与生成的文件通过受控沙箱外通道读取,杜绝通过网络端点传输。
-
- 阅后即焚生命周期:单个任务执行完毕后,无论成功与否,沙箱实例均执行一次性销毁与空间重置,杜绝历史状态残留。
-
- 全链路审计日志:沙箱接收的所有代码文本、执行时间、消耗内存、退出码及生成的产物哈希均完整计入可追溯审计日志。
九、总结与落地建议
在构建 AI Agent 的全生命周期中,“让模型具备写代码的能力”只需要一段精炼的 System Prompt,但“让模型安全、高效、稳定地执行代码”却是一门极具挑战的系统工程。
- 如果你的业务处于从 0 到 1 的探索期,不要一开始就花费数月时间死磕 Firecracker 底层虚拟化,优先采用成熟的托管沙箱服务(如 E2B)或限制外网的容器预热池,将精力集中在核心业务场景的打磨上;
- 如果你的业务涉及高并发公网多租户与严苛的数据隐私,MicroVM(轻量微虚拟机)与 gVisor 用户态内核是构筑坚不可摧防线的必经之路;
- 始终铭记“默认无网络”、“只读不可变”与“阅后即焚”三大黄金设计原则,把每一次代码执行都视为潜在的对抗性渗透进行防御。
如果你在为自己的 AI Agent 架构设计代码沙箱、处理多租户安全隔离或排查容器逃逸隐患时遇到具体问题,欢迎通过 关于与联系页面 与我们进一步交流探讨。